 behind_eyes schrieb:Ich sehe es andersrum, Fachwissen im Metier ist Gold wert und sollte Voraussetzung sein.
Softskills wie Diplomatie und Paragrafen-Reiterei kann man einkaufen.
Ich weiß das dies mittlerweile anders gelebt wird, so wie du sagst, ich finde es aber nicht richtig.
Der Verantwortliche für IT muss Schwachstellen sofort beurteilen können, alles was danach kommt ist Bonus und ggffls ergänzbar.
Wenn ich für ne digitale Sicherheit verantwortlich bin aber nur gut weiß wie ich mich juristisch verteidigen kann, dann bin ich an der Stelle falsch.
Vielleicht vergleichen wir am Ende auch Äppel mit Birnen: Datenschutzbeauftragte sind eher an der 'Front' so wie Behördenleiter als Minister. Bei nem Minister sage ich weiterhin, es nützt nem Innenminister nicht mehr zwingend dass er mal selbst auf Streife war oder nem Verteidigungsminister wie Biwak geht, da sind ggf. politische Experten die ihr Ressort effektiv voranbringen können und die politisch gut vernetzt sind wertiger. Pistorious ist für mich da ne Art Ausnahme weil er mal diente/Wehrdienst leistete und bis dato in Summe relativ gut ankam oder beliebt war, auch wenn er wohl mutmaßlich am Ende in der BuReg oder parteiintern gerne mal ausgebremst wurde. Es gab dann aber Leute wie Guttenberg die auch mal WD leisteten oder dienten aber nicht wirklich positiv in Erinnerung geblieben sind. Im Zweifel habe ich dann lieber gute Minister als ex-XYZ. Im Idealfall beides.
Bei Datenschutzbeauftragen muss ich mich selbst mal einlesen um hier besser zu verstehen ob das Prinzip da auch noch so gut anwendbar ist wie bei Ministern.
behind_eyes schrieb:Den Mitarbeitern kann man das nicht anlasten, ne PowerShell in einer Nicht-Entwicklungsumgebung....
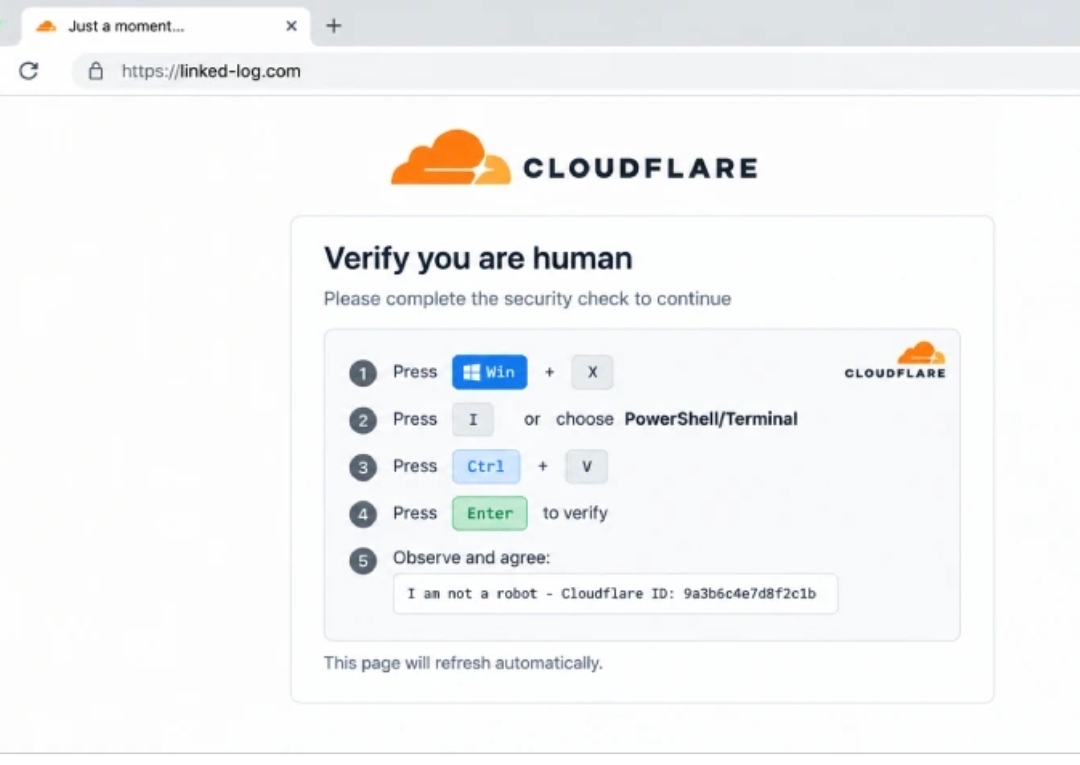
IMO: Jaein. Ich habe nicht mal formell IT studiert sondern mich weitgehend selbst fortgebildet bzw. über Jahre und andere Wege mein Wissen erweitert, auch beruflich. Letztendlich - das ist vielleicht mein bias - hätte ich selbst bei einer perfekten Mail (potenziell spear-phishing plus social Engineering als Vorbereitung um ein Mail samt Link wirklich als unscheinbar aussehen zu lassen dass selbst ich bzw. relative Experten draufklicken) spätestens bei der Powershell-Eingabeaufforderungen sofort Zweifel bekommen und gerafft, dass das ein Angriff ist. Notfalls hätte ich bei Unsicherheiten die IT anrufen können ehe ich irgendwas mache. Gerade weil ich als Endanwender schon rein privat ohne Schulung weiß, dass Cloudflare verification so gar nicht abläuft. Aber gut, ich bin auch eher sensibilisiert und auch im Privaten sehr umsichtig und vorsichtig was jede Mail und jeden Link angeht.
Jetzt ist das mein Bias und nicht jede Person bringt erweitertes IT-Sec Grundinteresse mit, fair. Aber das hätten dann Schulungen hier abdecken müssen. Ferner hätte die IT Powershell soweit es geht abschalten müssen, auf der Anwenderebene, weil nicht benötigt. Hier haben also meines Erachtens zwei Anker fehlgeschlagen: Anwender und IT-Sicherheitsstruktur an sich. Man muss im Zweifel Anwenderfehler und Unachtsamkeiten mit "einpreisen", aber dann hätte hier die IT-Sicherheitsstruktur greifen müssen.
Jetzt haben wir halt so oder so den Salat.
Ach ja und das hier noch:
 JosephConrad schrieb:
Wie naiv die Berliner Verwaltung mit IT-Sicherheit umgeht, offenbaren einige der zahllosen Dokumente, die jetzt in die Hände von Hackern geraten sind. „Passwort.docx“ heißt etwa eine unverschlüsselte Datei mit allen möglichen Zugangsdaten, darunter das Kennwort „Sonnenschein13“. Und aus einer anderen Liste geht hervor, dass ein Sachbearbeiter überall das gleiche, schwache Passwort verwendet hat: „Ahabostsee123“.
Quelle: https://taz.de/Cyberangriff-auf-Berliner-Verwaltung/!6208741/
----
Ganz ehrlich? Ich muss doch gerade als öffentliche Verwaltung mit Cyberangriffen rechnen und da besonders schulen bzw. die IT-Infrastruktur härten, gerade weil da Verschlusssachen zusammenlaufen! Gerade in der heutigen Zeit!
Der Bundestagshack war 2014 oder so. Das ist jetzt wieder 12 Jahre her, genug Zeit um zu lernen! Es gibt keine 100%ige Sicherheit aber hier hat man doppelt oder ggf. dreifach reingeschissen.